Sistem Informasi Sekolah & Pesantren
Keamanan Data Siswa: Kewajiban Sekolah di Era UU PDP No. 27/2022
Bila ada satu lembaga di luar rumah sakit yang memegang data pribadi anak paling lengkap, itu adalah sekolah.
Nama lengkap, tanggal lahir, nomor induk, nomor induk kependudukan, alamat rumah, nama dan pekerjaan orang tua, nomor telepon keluarga, catatan kesehatan, riwayat kehadiran, nilai, catatan pembinaan, foto kegiatan, dan—pada sekolah yang memakai kartu—riwayat belanja harian. Semuanya tentang anak di bawah umur, dan semuanya berada di satu tempat.
Selama bertahun-tahun, tanggung jawab atas kumpulan data itu dipahami sebagai urusan kehati-hatian. Sejak Undang-Undang Pelindungan Data Pribadi berlaku, ia menjadi kewajiban hukum dengan kedudukan yang jelas.
Artikel ini membahas apa yang sebenarnya diwajibkan kepada sekolah, kewajiban mana yang paling relevan dalam praktik sehari-hari, apa yang harus dilakukan bila terjadi kebocoran, serta—ini bagian terpenting—kebiasaan sehari-hari yang paling sering menjadi sumber masalah. Karena pada kenyataannya, risiko terbesar data siswa hampir tidak pernah datang dari peretasan.
Catatan: artikel ini disusun sebagai panduan praktis, bukan nasihat hukum. Untuk keputusan yang berkonsekuensi hukum, sekolah sebaiknya berkonsultasi dengan ahli hukum dan merujuk langsung pada teks peraturan.
Kenapa Sekolah Termasuk Pengendali Data
Mari mulai dari kedudukannya, karena dari sinilah seluruh kewajiban mengalir.
Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi mengatur, antara lain, asas pelindungan, jenis data pribadi, hak subjek data pribadi, pemrosesan data, kewajiban pengendali dan prosesor data, transfer data, sanksi administratif, kelembagaan, hingga ketentuan pidana.
Yang menentukan posisi sekolah adalah istilah pengendali data pribadi—pihak yang menentukan tujuan dan mengendalikan pemrosesan data. Sekolah memutuskan data apa yang dikumpulkan dari siswa, untuk keperluan apa, berapa lama disimpan, dan siapa yang boleh mengaksesnya. Itu persis definisi pengendali.
Tiga konsekuensi penting mengikuti dari kedudukan ini.
Pertama, tanggung jawab tidak berpindah ketika pekerjaan diserahkan. Sekolah yang memakai penyedia sistem tetap menjadi pengendali; penyedia bertindak sebagai prosesor yang memikul kewajibannya sendiri. Bila terjadi persoalan, sekolah tidak bisa sepenuhnya mengalihkan tanggung jawab dengan mengatakan "itu urusan vendor".
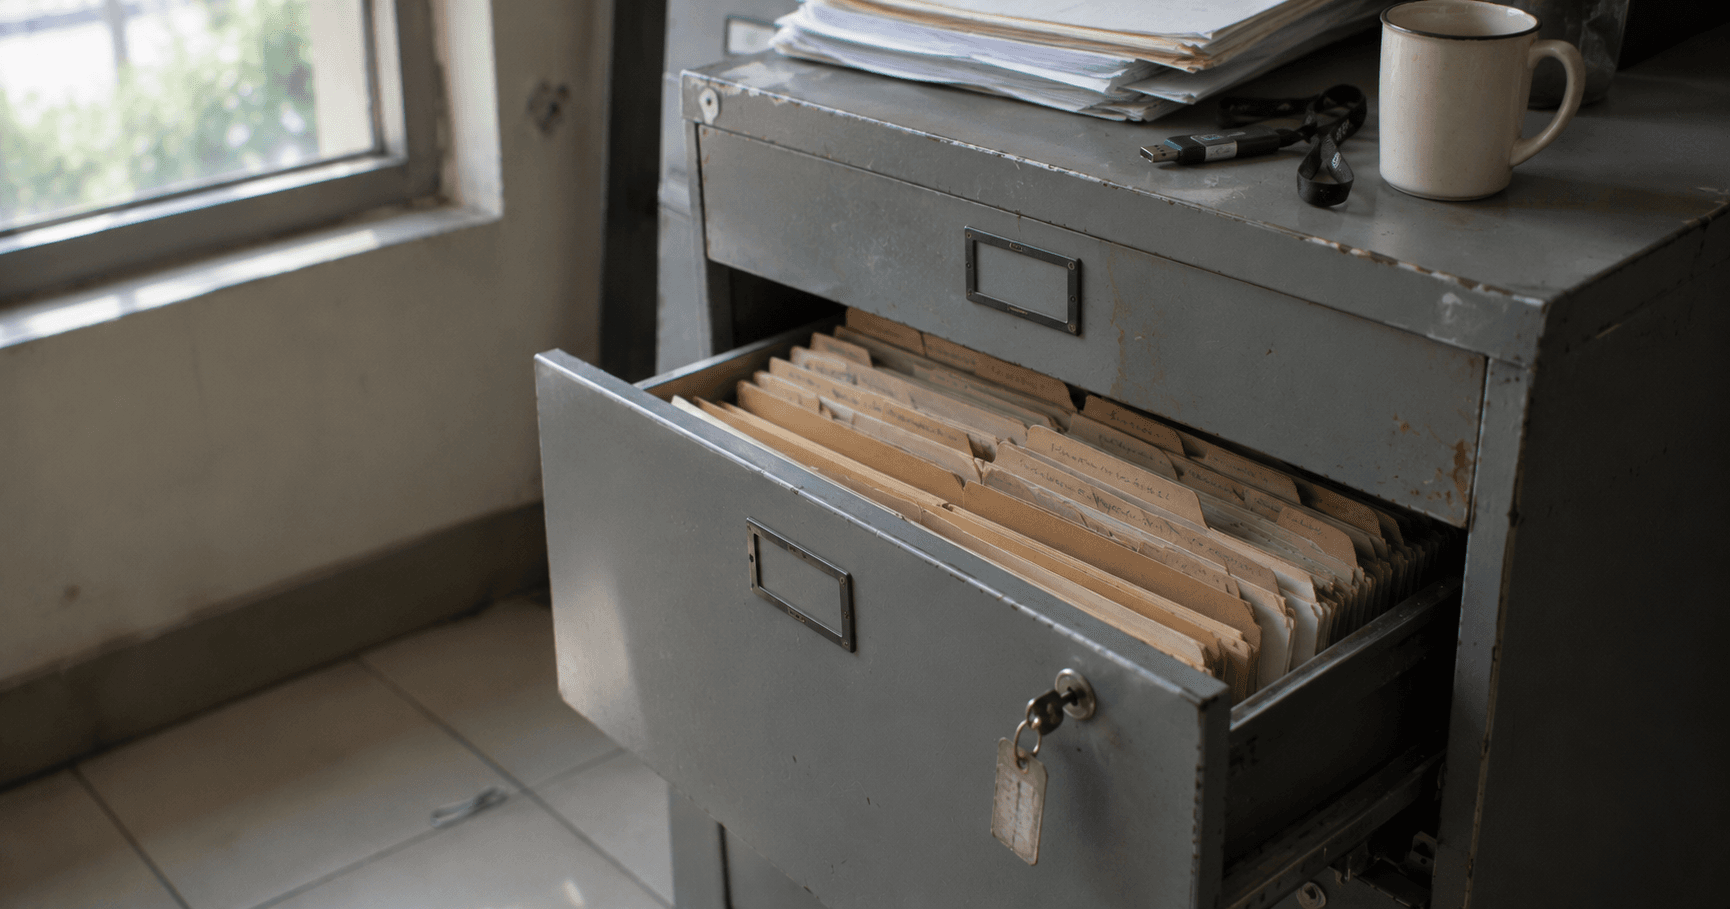
Kedua, kewajiban berlaku atas seluruh data, bukan hanya yang digital. Buku induk di lemari arsip, daftar hadir di meja piket, dan fotokopi kartu keluarga di laci tata usaha semuanya termasuk. Sekolah yang belum memakai sistem apa pun tidak berada di luar jangkauan aturan ini.
Ketiga, subjek datanya adalah anak. Dan inilah yang membuat kewajiban sekolah lebih berat daripada kebanyakan lembaga lain.
Data Mana yang Tergolong Spesifik, dan Kenapa Itu Penting
Undang-undang membagi data pribadi menjadi dua jenis, dan pembagian ini menentukan seberapa ketat perlakuannya.
Data pribadi bersifat umum mencakup hal-hal seperti nama lengkap, jenis kelamin, kewarganegaraan, agama, status perkawinan, serta data pribadi yang dikombinasikan untuk mengidentifikasi seseorang.
Data pribadi bersifat spesifik mencakup data kesehatan, data biometrik, data genetika, catatan kejahatan, data anak, data keuangan pribadi, dan data lain sesuai ketentuan peraturan perundang-undangan.
Perhatikan satu hal yang mengubah segalanya bagi sekolah: data anak termasuk kategori spesifik. Artinya hampir seluruh data yang dipegang sekolah—bahkan yang terlihat biasa seperti daftar nama dan kelas—berada dalam kategori yang menuntut perlindungan lebih ketat, semata karena subjeknya anak.
Dan sebagian data sekolah bahkan masuk dua kategori spesifik sekaligus. Catatan kesehatan siswa adalah data kesehatan dan data anak. Sidik jari atau data wajah siswa yang dipakai untuk presensi adalah data biometrik dan data anak—pertimbangan yang kami bahas lebih dalam dalam artikel tentang perbandingan sistem absensi RFID, QR Code, dan fingerprint.
Implikasi praktisnya sederhana tetapi sering tidak disadari: sekolah tidak punya kategori "data biasa". Pendekatan yang memperlakukan daftar siswa sebagai dokumen administratif biasa—difotokopi seadanya, dikirim lewat grup, ditinggal di meja—tidak sejalan dengan kedudukan data itu menurut aturan.
Kewajiban yang Paling Relevan bagi Sekolah
Undang-undang memuat banyak kewajiban. Berikut yang paling sering bersinggungan dengan praktik sekolah sehari-hari.
Mengumpulkan secukupnya dan untuk tujuan yang jelas. Banyak formulir pendaftaran sekolah meminta informasi yang tidak pernah dipakai—penghasilan orang tua secara rinci, nama lengkap kakek-nenek, atau fotokopi dokumen yang hanya perlu diperiksa sekali. Setiap data yang dikumpulkan tanpa tujuan yang jelas adalah tambahan risiko tanpa tambahan manfaat. Meninjau ulang formulir pendaftaran adalah langkah kepatuhan paling murah yang bisa diambil sekolah.
Menjaga keamanan data yang dipegang. Ini mencakup keamanan fisik maupun digital: lemari arsip yang terkunci, berkas yang tidak ditinggal di meja terbuka, akun yang punya kata sandi masing-masing, dan akses yang dibatasi sesuai keperluan.
Membatasi akses sesuai peran. Tidak semua guru perlu melihat catatan kesehatan siswa. Tidak semua staf perlu melihat riwayat pembayaran keluarga. Pengaturan akses bertingkat bukan soal kecurigaan terhadap staf, melainkan praktik dasar yang melindungi staf itu sendiri bila suatu saat terjadi kebocoran.
Menghapus data ketika tujuannya selesai. Pertanyaan yang jarang diajukan sekolah: berapa lama data siswa yang sudah lulus sepuluh tahun lalu perlu disimpan, dan dalam bentuk apa? Menyimpan segalanya selamanya bukan kehati-hatian, melainkan penumpukan risiko.
Menghormati hak subjek data. Undang-undang mengatur hak-hak subjek data pribadi, termasuk hak untuk mengetahui dan mengakses data tentang dirinya. Bagi sekolah, ini berarti orang tua berhak menanyakan data apa yang dipegang sekolah tentang anaknya—dan sekolah sebaiknya punya jawaban yang siap, bukan kebingungan.
Memberitahukan bila terjadi kegagalan perlindungan. Ini kewajiban dengan tenggat yang sangat tegas, dan kita bahas tersendiri di bagian berikutnya.
Kebocoran Data: Aturan 3x24 Jam
Ini kewajiban dengan tenggat paling tegas dalam undang-undang, dan paling sedikit diketahui sekolah.
Menurut salinan Undang-Undang Nomor 27 Tahun 2022 pada JDIH Kemkomdigi, dalam hal terjadi kegagalan pelindungan data pribadi, pengendali data pribadi wajib menyampaikan pemberitahuan secara tertulis paling lambat 3 x 24 jam kepada subjek data pribadi dan kepada lembaga.
Pemberitahuan itu sekurang-kurangnya memuat tiga hal: data pribadi yang terungkap, kapan dan bagaimana data itu terungkap, serta upaya penanganan dan pemulihan yang dilakukan.
Dalam hal tertentu, pengendali juga wajib memberitahukan kepada masyarakat—penjelasan pasal menyebut keadaan ini antara lain bila kegagalan pelindungan mengganggu pelayanan publik dan/atau berdampak serius terhadap kepentingan masyarakat.
Yang perlu dipahami sekolah: "kegagalan pelindungan data" tidak berarti harus ada peretasan. Dalam pembahasan hukum, kelalaian teknis pada penyimpanan daring pun dapat dikualifikasikan sebagai kegagalan pelindungan data. Untuk sekolah, bentuk yang jauh lebih mungkin terjadi adalah berkas berisi data siswa yang tidak sengaja dibagikan ke pihak yang tidak berhak, tautan penyimpanan awan yang terbuka untuk umum, atau flash disk yang hilang.
Konsekuensi praktisnya: sekolah perlu tahu lebih dulu apa yang akan dilakukannya bila hal itu terjadi. Tiga kali dua puluh empat jam bukan waktu yang panjang untuk menyusun prosedur dari nol sambil panik. Yang diperlukan hanya satu halaman: siapa yang harus segera diberi tahu di internal, siapa yang menyusun pemberitahuan, apa yang dicantumkan, dan siapa yang berwenang menyampaikannya.
Satu catatan tentang kepada siapa pemberitahuan ditujukan. Undang-undang menyebut "lembaga", yaitu badan pengawas pelindungan data pribadi. Hingga saat artikel ini ditulis, pembentukan lembaga tersebut masih dalam proses, dan fungsi pengawasan sementara dijalankan Kementerian Komunikasi dan Digital. Karena hal ini dapat berubah, sekolah sebaiknya memeriksa status terkininya saat benar-benar membutuhkan.
Kebiasaan Sehari-hari yang Paling Sering Menjadi Masalah
Bagian ini yang paling berguna untuk langsung diterapkan, karena di sinilah risiko sesungguhnya berada.
Sekolah jarang menjadi sasaran peretasan. Yang hampir selalu terjadi adalah hal-hal berikut—semuanya biasa, semuanya dilakukan dengan niat baik, dan semuanya menyebarkan data anak ke pihak yang tidak berhak.
Mengirim berkas berisi data siswa lewat grup pesan. Ini yang paling sering. Satu berkas daftar siswa lengkap dengan NISN dan nomor orang tua yang dikirim ke grup guru akan tersimpan di puluhan ponsel, sebagian di antaranya nanti dijual, hilang, atau diperbaiki di tempat servis. Kirimkan ke orang yang berhak, satu per satu—bukan ke ruang bersama.
Menyimpan satu-satunya salinan di flash disk yang dibawa pulang. Kebiasaan operator yang sangat umum, dan menggabungkan dua risiko sekaligus: kehilangan data bila hilang, dan kebocoran bila ditemukan orang.
Memakai akun bersama. Satu akun admin yang kata sandinya diketahui lima orang berarti tidak ada yang bisa ditelusuri bila terjadi sesuatu—dan berarti kelimanya sama-sama dicurigai. Akun masing-masing melindungi staf, bukan mengawasi mereka.
Membiarkan akses staf yang sudah tidak bekerja. Guru yang pindah tahun lalu sering masih bisa membuka sistem, karena tidak ada prosedur pencabutan akses saat seseorang berhenti. Ini salah satu temuan paling umum dan paling mudah diperbaiki.
Menempel daftar di papan pengumuman koridor. Daftar penunggak, daftar nilai, atau daftar pelanggaran yang ditempel di ruang terbuka adalah penyebaran data ke siapa pun yang lewat—termasuk siswa lain dan tamu sekolah.
Mengunggah foto kegiatan tanpa kerangka persetujuan. Foto siswa adalah data pribadi. Mengunggahnya ke media sosial sekolah tanpa kejelasan siapa yang menyetujui, untuk berapa lama, dan bagaimana bila orang tua keberatan adalah praktik yang sebaiknya ditinjau ulang.
Menempelkan data siswa ke layanan AI. Kebiasaan baru yang menyebar lebih cepat daripada aturan internal sekolah. Guru yang menyalin daftar nilai lengkap dengan nama ke sebuah layanan untuk diringkas sedang memproses data pribadi anak di luar kendali sekolah. Konteks kebijakannya kami bahas dalam artikel tentang tren teknologi pendidikan Indonesia 2026.
Dan memberi data kepada pihak luar tanpa permintaan tertulis. Pihak yang mengaku dari dinas, yayasan, vendor, atau lembaga survei sebaiknya mengajukan permintaan tertulis yang disampaikan kepada kepala sekolah—bukan diputuskan sendiri oleh staf yang kebetulan menerima telepon.
Saran praktis untuk operator sekolah yang memegang sebagian besar data ini ada dalam panduan operator sekolah.
Memilih dan Mengawasi Penyedia Sistem
Karena sekolah tetap menjadi pengendali meski memakai penyedia, pemilihan penyedia adalah bagian dari kepatuhan—bukan keputusan teknis semata.
Berikut pertanyaan yang sebaiknya diajukan kepada penyedia mana pun, termasuk kepada kami, dan jawabannya sebaiknya dicatat.
Di mana data disimpan, dan siapa di pihak penyedia yang bisa mengaksesnya? Jawaban "aman" bukan jawaban. Yang perlu diketahui adalah apakah ada pembatasan akses internal dan apakah aksesnya tercatat.
Apakah pembatasan akses bisa diatur sesuai peran? Pastikan guru, bendahara, dan orang tua masing-masing hanya melihat yang memang menjadi bagiannya. Uji ini langsung saat demo—jangan terima jaminan lisan.
Apakah orang tua hanya bisa melihat data anaknya sendiri? Ini terdengar jelas tetapi wajib diuji, karena kekeliruan di sini berdampak langsung kepada banyak keluarga.
Bagaimana prosedur penghapusan data? Baik saat siswa lulus atau pindah, maupun saat kerja sama berakhir.
Apa yang dilakukan penyedia bila terjadi kegagalan perlindungan di sisi mereka? Mengingat tenggat 3x24 jam yang dipikul sekolah sebagai pengendali, sekolah perlu tahu berapa lama penyedia akan memberi tahu—karena tenggat sekolah mulai berjalan dari sana.
Apakah data bisa diunduh bila sekolah ingin berpindah? Pertanyaan yang jarang diajukan dan paling menentukan posisi tawar sekolah.
Daftar pertanyaan yang lebih luas untuk menilai penyedia secara menyeluruh ada dalam checklist memilih sistem manajemen sekolah yang tepat, dan untuk pengadaan kartu siswa secara khusus dalam panduan memilih vendor kartu pelajar.
Satu catatan tentang perancangan sistem. Semakin sedikit data sensitif yang dicetak di permukaan kartu atau ditampilkan di layar, semakin ringan akibatnya bila sesuatu hilang. Pada kartu siswa digital, misalnya, chip hanya menyimpan nomor identitas—bukan data pribadi—sehingga kartu yang ditemukan orang lain tidak membuka informasi apa pun tentang anak. Prinsip yang sama layak diterapkan pada setiap formulir dan tampilan: tampilkan yang perlu, tidak lebih.
Langkah Kepatuhan untuk Satu Semester
Kepatuhan tidak perlu dikerjakan sekaligus. Berikut urutan yang realistis untuk satu semester, dimulai dari yang paling murah.
Bulan pertama: petakan apa yang Anda pegang. Buat daftar sederhana—data apa saja yang dikumpulkan sekolah, disimpan di mana, siapa yang bisa mengaksesnya, dan untuk keperluan apa. Daftar ini biasanya memakan satu sesi dan langsung memperlihatkan dua atau tiga hal yang mengejutkan.
Bulan kedua: bereskan yang paling mudah. Kunci lemari arsip, hentikan akun bersama, cabut akses staf yang sudah berhenti, dan turunkan daftar yang tertempel di papan terbuka. Semuanya gratis dan bisa selesai dalam hitungan hari.
Bulan ketiga: tinjau formulir pendaftaran. Hapus pertanyaan yang jawabannya tidak pernah dipakai. Ini satu-satunya langkah kepatuhan yang sekaligus meringankan pekerjaan orang tua.
Bulan keempat: susun aturan internal satu halaman. Apa yang boleh dan tidak boleh dikirim lewat grup, siapa yang berwenang memberikan data kepada pihak luar, bagaimana foto kegiatan diperlakukan, dan apa yang boleh dimasukkan ke layanan AI. Satu halaman sudah cukup—yang penting disepakati dan disampaikan.
Bulan kelima: siapkan prosedur bila terjadi kebocoran. Satu halaman berisi siapa yang diberi tahu lebih dulu, siapa menyusun pemberitahuan, dan apa isinya. Ingat tenggat 3x24 jam.
Bulan keenam: tinjau penyedia dan perbarui perjanjian. Ajukan pertanyaan di bagian sebelumnya, catat jawabannya, dan pastikan hal-hal pokok tertulis dalam perjanjian—bukan hanya dijanjikan lisan.
Urutan ini sengaja menempatkan hal-hal yang tidak memerlukan biaya di depan. Sekolah yang mengira kepatuhan menuntut pembelian sistem mahal biasanya menunda seluruhnya—padahal lima dari enam langkah di atas tidak memerlukan anggaran sama sekali.
Kesimpulan
Kewajiban sekolah atas data siswa bukan hal baru secara moral. Yang baru adalah kedudukannya sebagai kewajiban hukum, dengan tenggat yang tegas dan konsekuensi yang nyata.
Tetapi kabar baiknya ada dua. Pertama, sebagian besar risiko sekolah berasal dari kebiasaan, bukan dari teknologi—dan kebiasaan bisa diubah tanpa biaya. Lemari yang dikunci, akun yang tidak dipakai bersama, akses yang dicabut saat orang berhenti, dan daftar yang tidak ditempel di koridor sudah menutup sebagian besar celah yang benar-benar sering terjadi.
Kedua, data anak yang diperlakukan dengan hati-hati bukan hanya soal kepatuhan. Orang tua yang menitipkan anaknya ke sekolah juga menitipkan informasi tentang keluarganya. Sekolah yang menjaga titipan itu dengan serius sedang membangun kepercayaan yang jauh lebih sulit dibeli daripada perangkat apa pun.
Mulailah dari memetakan apa yang Anda pegang. Hampir semua sekolah yang melakukannya menemukan setidaknya satu hal yang seharusnya sudah lama diperbaiki—dan memperbaikinya biasanya memakan waktu satu sore.
Sedang Meninjau Pengelolaan Data Siswa di Sekolah Anda? Mulailah dari memetakan data yang Anda pegang dan siapa yang bisa mengaksesnya. Bila Anda ingin meninjau sisi sistemnya, tim CARDS siap membahasnya bersama Anda. Jadwalkan demo gratis dan konsultasi bersama Tim CARDS sekarang »
FAQ: Pertanyaan Seputar Keamanan Data Siswa dan UU PDP
Apakah sekolah termasuk pengendali data pribadi?
Ya. Sekolah menentukan data apa yang dikumpulkan dari siswa, untuk keperluan apa, berapa lama disimpan, dan siapa yang boleh mengaksesnya — yang merupakan definisi pengendali data. Kedudukan ini berlaku baik sekolah memakai sistem digital maupun masih sepenuhnya memakai arsip kertas.
Apakah data siswa termasuk data pribadi yang bersifat spesifik?
Ya. Undang-undang menggolongkan data anak sebagai data pribadi bersifat spesifik, bersama data kesehatan, data biometrik, data genetika, catatan kejahatan, dan data keuangan pribadi. Artinya hampir seluruh data yang dipegang sekolah menuntut perlindungan lebih ketat semata karena subjeknya anak.
Apa yang harus dilakukan sekolah bila data siswa bocor?
Undang-undang mewajibkan pengendali data menyampaikan pemberitahuan tertulis paling lambat 3x24 jam kepada subjek data pribadi dan kepada lembaga pengawas. Pemberitahuan itu sekurang-kurangnya memuat data yang terungkap, kapan dan bagaimana terungkapnya, serta upaya penanganan dan pemulihan yang dilakukan.
Apakah tanggung jawab berpindah ke vendor bila sekolah memakai sistem dari penyedia?
Tidak sepenuhnya. Sekolah tetap berkedudukan sebagai pengendali data, sementara penyedia bertindak sebagai prosesor yang memikul kewajibannya sendiri. Karena itu pemilihan dan pengawasan penyedia merupakan bagian dari kepatuhan sekolah, bukan keputusan teknis semata.
Bolehkah mengirim daftar siswa lewat grup WhatsApp guru?
Sebaiknya tidak. Satu berkas yang dikirim ke grup akan tersimpan di puluhan ponsel yang di luar kendali sekolah. Kirimkan kepada orang yang memang berhak secara terpisah, dan hindari menempatkan data pribadi anak di ruang bersama mana pun.
Bolehkah guru memasukkan data siswa ke layanan AI?
Ini perlu diatur kebijakan internal sekolah. Menyalin daftar nilai lengkap dengan nama ke layanan luar berarti memproses data pribadi anak di luar kendali sekolah. Kebiasaan ini menyebar lebih cepat daripada aturan internal, sehingga sebaiknya segera dibuatkan ketentuannya.
Dari mana sekolah sebaiknya memulai kalau belum melakukan apa-apa?
Dari memetakan apa yang Anda pegang: data apa saja yang dikumpulkan, disimpan di mana, dan siapa yang bisa mengaksesnya. Setelah itu kerjakan yang paling mudah — kunci lemari arsip, hentikan akun bersama, cabut akses staf yang sudah berhenti, dan turunkan daftar yang tertempel di papan terbuka. Semuanya tanpa biaya.
§Related Articles
Digitalisasi Menuju Standar Mutu: Peran Sistem Manajemen 'Cards' dalam Implementasi ISO 21001 di Pesantren
Kartu Santri Digital: Revolusi Identitas & Keuangan untuk Pesantren Modern (Panduan Lengkap 2026)
Jajan Pakai Kartu Santri Digital: Strategi Pesantren Modern Ajarkan Literasi Keuangan Sejak Dini
§Share
Want to implement this at your school?
Free 30-minute discussion with our team.